Implantador ISO/IEC 27001:2022
Sin categoría
Lista de deseos Compartir

Acerca de este curso

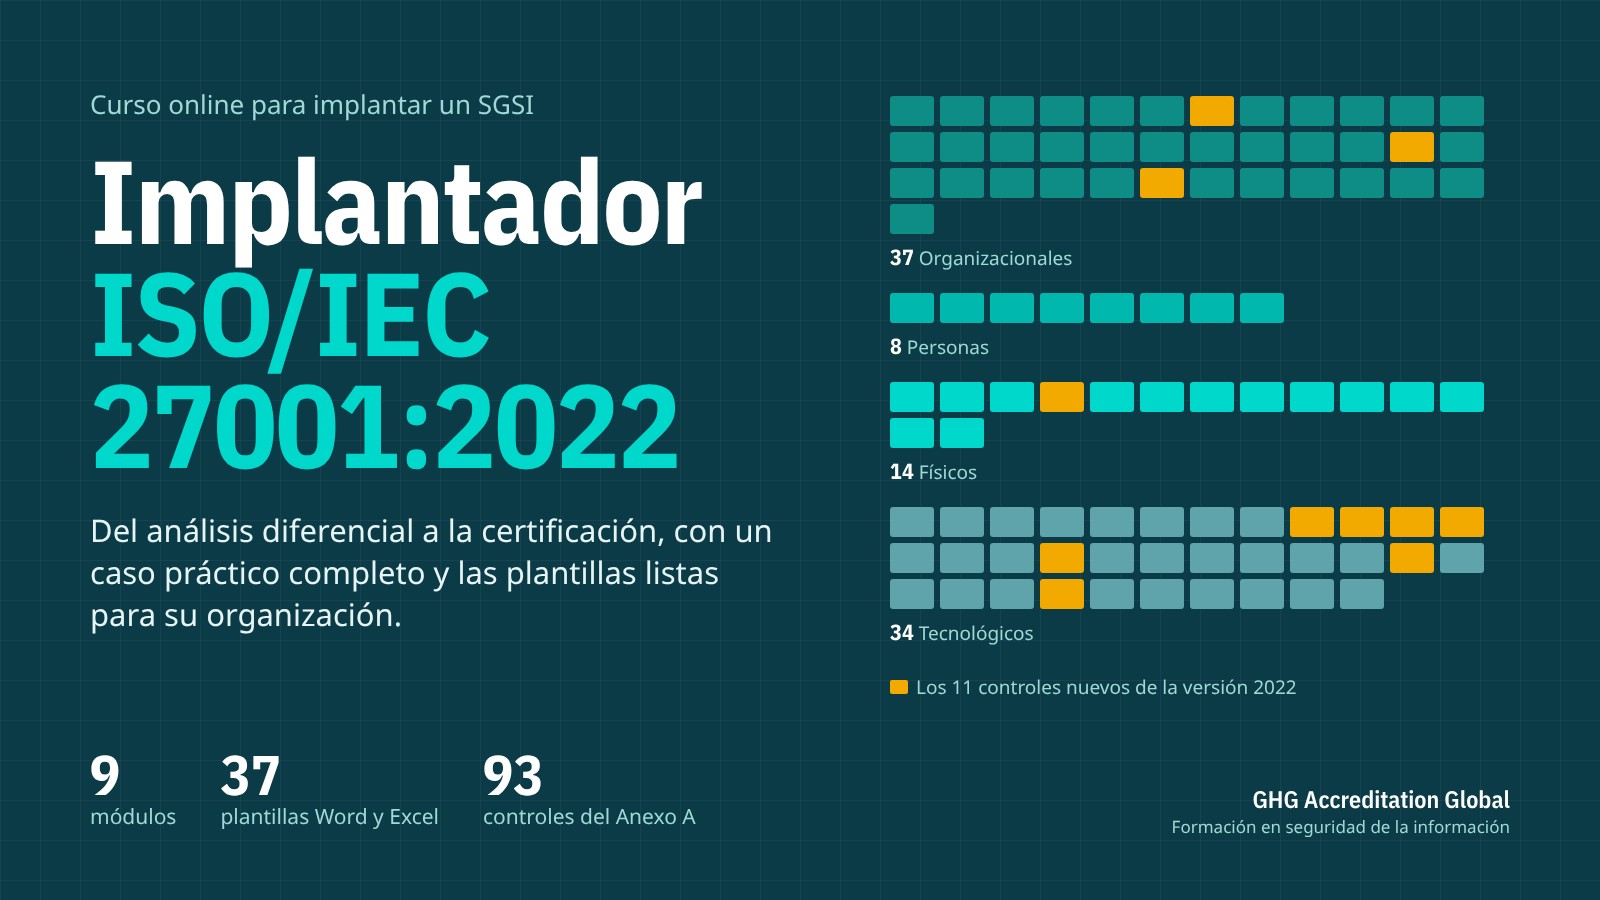
Curso práctico para implantar un Sistema de Gestión de Seguridad de la Información (SGSI) conforme a ISO/IEC 27001:2022 (UNE-EN ISO/IEC 27001:2023), incluida la modificación Amd 1:2024 sobre cambio climático y el nuevo Anexo A de 93 controles alineado con ISO/IEC 27002:2022.

A lo largo de nueve módulos recorrerá, cláusula a cláusula, todo el ciclo de implantación: análisis diferencial y plan de proyecto, contexto y alcance, liderazgo y política, gestión de riesgos según ISO/IEC 27005:2022, Declaración de Aplicabilidad, controles organizacionales, de personas, físicos y tecnológicos, indicadores, auditoría interna, revisión por la dirección, mejora y preparación para la certificación por una entidad acreditada por ENAC.

Un caso práctico común —Nubia Servicios Digitales, S.L., una empresa SaaS que presta servicios a ayuntamientos— acompaña todos los módulos e incluye correspondencias con el Esquema Nacional de Seguridad (RD 311/2022), el RGPD, NIS2 y DORA.

Cada módulo incluye un kit de plantillas editables en Word y Excel (37 en total: análisis diferencial, política de seguridad, metodología de riesgos, evaluación y plan de tratamiento, Declaración de Aplicabilidad de 93 controles, políticas temáticas, procedimientos, cuadro de mando, programa y listas de verificación de auditoría, actas de revisión por la dirección…) listas para adaptar a su organización.

Mostrar más

¿Qué aprenderás?

  • Implantar un SGSI conforme a ISO/IEC 27001:2022 y su Amd 1:2024, de principio a fin
  • Realizar un análisis diferencial y planificar el proyecto de implantación
  • Definir contexto, partes interesadas, alcance, política y roles del SGSI
  • Aplicar una metodología de evaluación y tratamiento de riesgos alineada con ISO/IEC 27005:2022
  • Elaborar la Declaración de Aplicabilidad con los 93 controles del Anexo A
  • Diseñar indicadores, auditorías internas y revisiones por la dirección
  • Gestionar no conformidades y preparar la certificación ante una entidad acreditada
  • Relacionar ISO/IEC 27001 con el ENS, el RGPD, NIS2 y DORA

Contenido del curso

Módulo 1. Introducción a ISO/IEC 27001:2022 y planificación del proyecto
Qué es un SGSI, la familia ISO/IEC 27000 y la estructura de ISO/IEC 27001:2022 con sus novedades respecto a 2013 y la Modificación 1:2024. Relación con ENS, RGPD, NIS2 y DORA, y cómo planificar la implantación como proyecto a partir de un análisis diferencial.

Módulo 2. Contexto de la organización y liderazgo (cláusulas 4 y 5)
Cómo analizar el contexto interno y externo (incluido el cambio climático), identificar partes interesadas y los requisitos que aborda el SGSI, definir el alcance y los procesos, y cómo la alta dirección ejerce el liderazgo mediante la política y la asignación de roles.

Módulo 3. Planificación del SGSI (cláusula 6)
Cómo convertir el contexto en decisiones planificadas: riesgos y oportunidades del SGSI, proceso y criterios de apreciación de riesgos, tratamiento y Declaración de Aplicabilidad, objetivos de seguridad y la nueva cláusula 6.3 de planificación de los cambios.

Módulo 4. Apoyo (cláusula 7)
Los elementos que sostienen el SGSI: recursos, competencia, concienciación, comunicación interna y externa e información documentada, con la lista completa de información documentada obligatoria en ISO/IEC 27001:2022.

Módulo 5. Operación: evaluación y tratamiento de riesgos (cláusula 8)
Cómo se ejecuta en el día a día lo planificado en la cláusula 6: control operacional y de proveedores, identificación de activos y escenarios según ISO/IEC 27005:2022, análisis y valoración con una matriz 5×5, tratamiento de riesgos y aceptación del riesgo residual. Incluye el inventario de activos, la evaluación y el plan de tratamiento listos para usar.

Módulo 6. Controles del Anexo A y Declaración de Aplicabilidad
Estructura de los 93 controles de ISO/IEC 27001:2022 y de la guía ISO/IEC 27002:2022, con sus temas, atributos y los 11 controles nuevos. Recorrido práctico por los controles organizacionales, de personas, físicos y tecnológicos, con orientaciones de implantación y evidencias. Elaboración de la Declaración de Aplicabilidad y su integración con el ENS.

Módulo 7. Evaluación del desempeño (cláusula 9)
Cómo comprobar que el SGSI funciona: seguimiento y medición con indicadores reproducibles, auditoría interna basada en un programa y revisión por la dirección con todas las entradas de la versión 2022. Incluye el cuadro de mando, el procedimiento y el programa de auditoría y el acta de revisión.

Módulo 8. Mejora (cláusula 10)
Cómo cerrar el ciclo PDCA: mejora continua de la idoneidad, adecuación y eficacia del SGSI, gestión de no conformidades con análisis de causa raíz (cinco porqués, Ishikawa) y verificación de la eficacia, e integración con incidentes, auditorías y revisión por la Dirección. Incluye el procedimiento y el registro de no conformidades y mejoras.

Módulo 9. Auditoría y certificación del SGSI
Principios y métodos de auditoría según ISO 19011:2018, preparación y realización de la auditoría interna, redacción de hallazgos e informe, y el proceso de certificación por una entidad acreditada (etapas 1 y 2, ciclo de tres años, ISO/IEC 27006-1:2024). Incluye el plan, la lista de verificación, el informe y el checklist de preparación.

Valoraciones y reseñas de estudiantes

Aún no hay reseñas.
Aún no hay reseñas.