Objetivos de aprendizaje
- Conocer la estructura de cláusulas de ISO/IEC 27001:2022 y el papel del Anexo A.
- Identificar los cambios de la versión 2022 respecto a la 2013 en los requisitos del sistema de gestión.
- Comprender la reorganización de los controles (93 controles, 4 temas, 11 nuevos) y el concepto de atributos.
- Conocer la Modificación 1:2024 sobre cambio climático y la situación tras el fin del periodo de transición.
1. Ediciones vigentes
La norma internacional ISO/IEC 27001 se publicó en su tercera edición en octubre de 2022. En España se adoptó como UNE-EN ISO/IEC 27001:2023. En febrero de 2024 se publicó la Modificación 1 (Amd 1:2024), que introduce el cambio climático en la cláusula 4, y que forma parte de los requisitos auditables. Su guía de controles, la ISO/IEC 27002:2022, se publicó en febrero de 2022.
El periodo de transición definido por el IAF (documento IAF MD 26) fue de tres años desde la publicación: terminó el 31 de octubre de 2025. Desde esa fecha, los certificados emitidos conforme a la ISO/IEC 27001:2013 ya no son válidos. Toda implantación nueva debe hacerse directamente sobre la edición 2022 con su modificación.
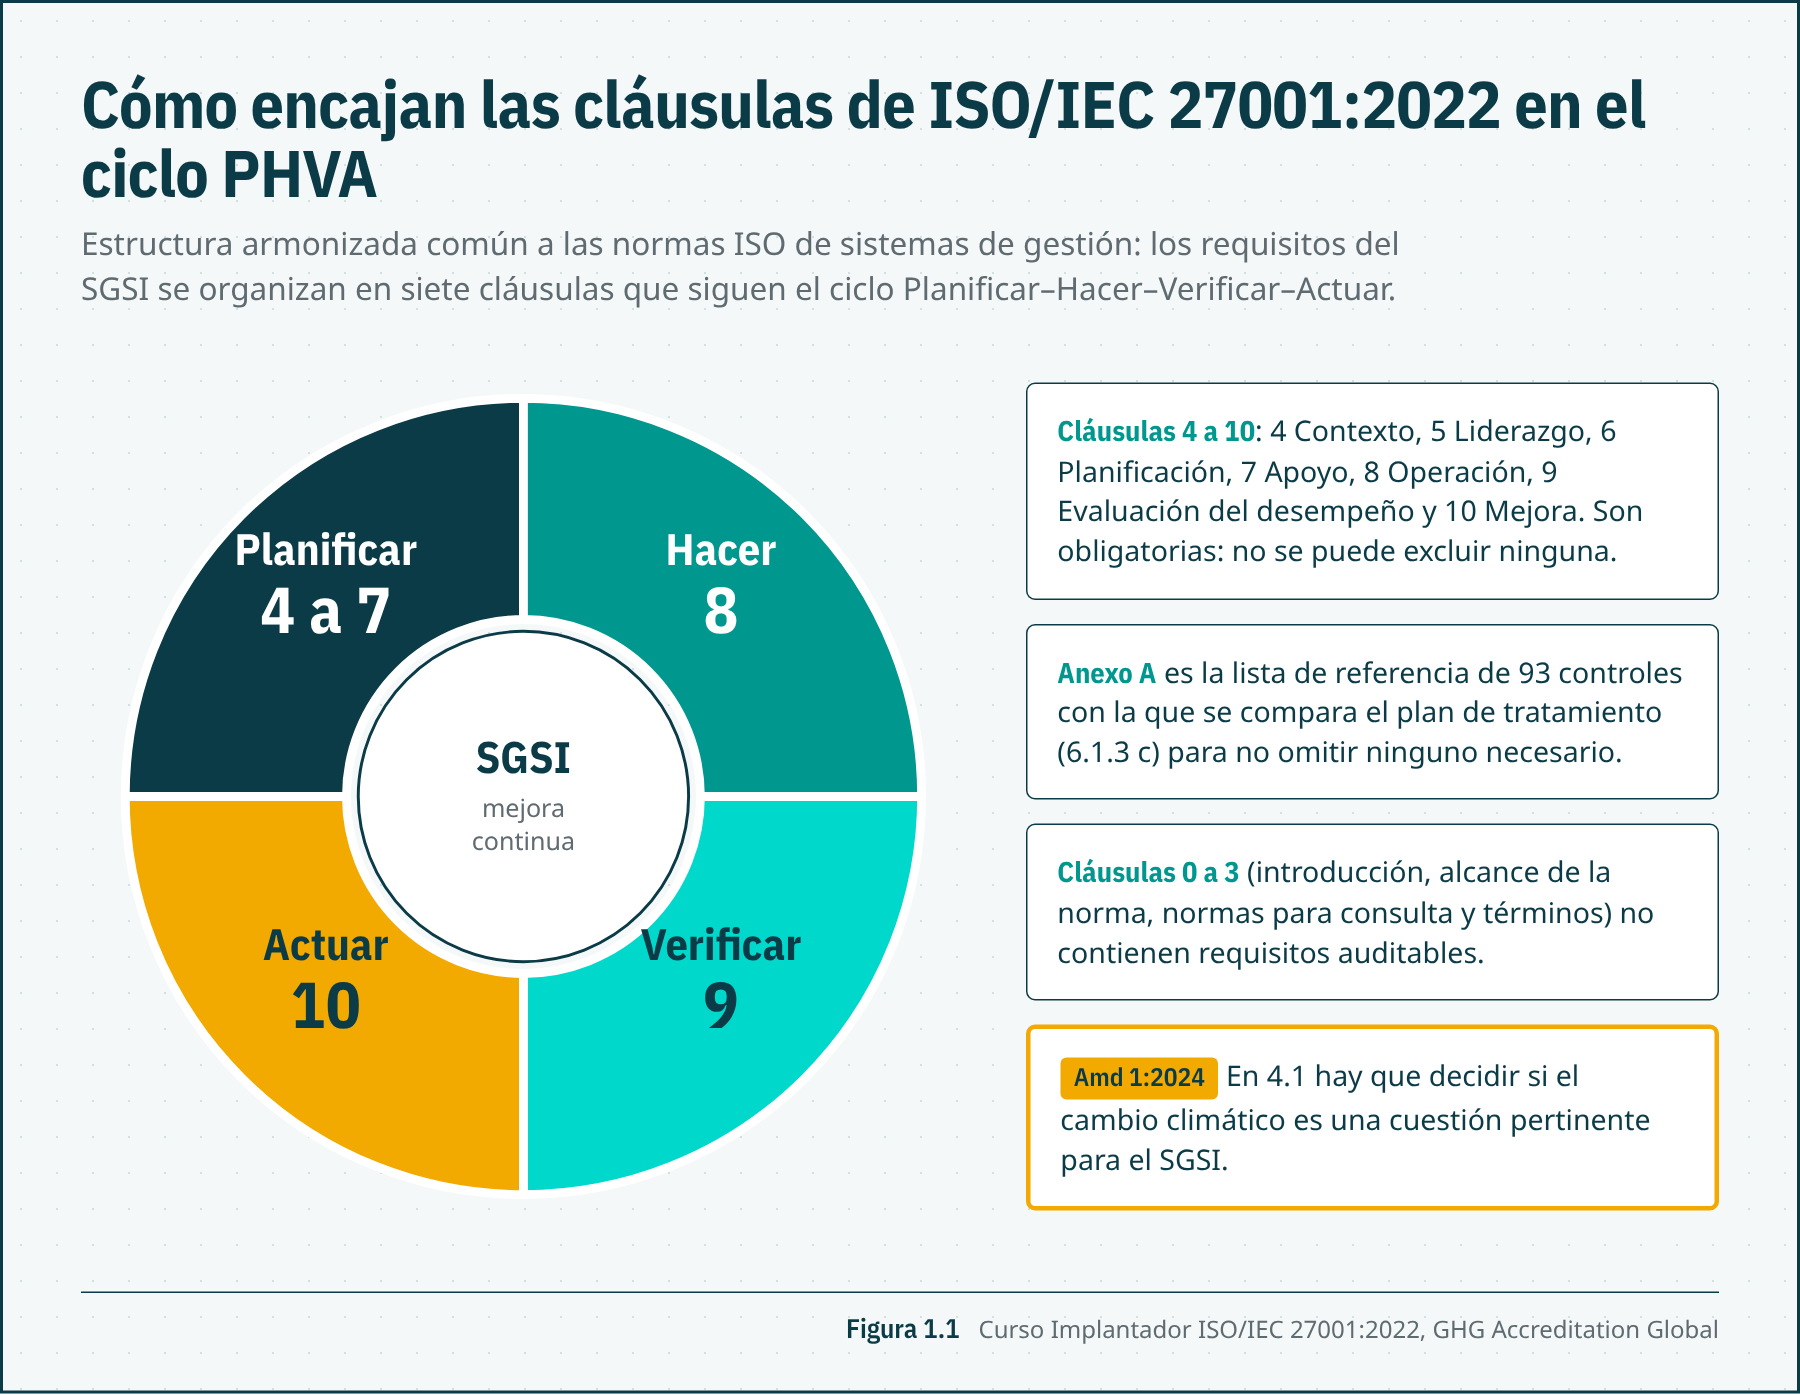
2. Estructura de la norma
| Cláusula | Contenido | ¿Auditable? |
|---|---|---|
| 0 a 3 | Introducción, objeto y campo de aplicación, normas de consulta, términos y definiciones (remite a ISO/IEC 27000). | No contienen requisitos. |
| 4 Contexto de la organización | Cuestiones internas y externas, partes interesadas, alcance y el propio SGSI. | Sí |
| 5 Liderazgo | Compromiso de la alta dirección, política, roles y responsabilidades. | Sí |
| 6 Planificación | Riesgos y oportunidades, evaluación y tratamiento de riesgos, Declaración de Aplicabilidad, objetivos y planificación de cambios. | Sí |
| 7 Apoyo | Recursos, competencia, concienciación, comunicación e información documentada. | Sí |
| 8 Operación | Planificación y control operacional, ejecución de la evaluación y del tratamiento de riesgos. | Sí |
| 9 Evaluación del desempeño | Seguimiento y medición, auditoría interna, revisión por la dirección. | Sí |
| 10 Mejora | Mejora continua, no conformidades y acciones correctivas. | Sí |
| Anexo A (normativo) | Referencia de 93 controles de seguridad de la información. | Se usa para comparar los controles elegidos y elaborar la Declaración de Aplicabilidad. |
Un error frecuente es creer que «implantar la 27001» consiste en aplicar los 93 controles del Anexo A. No es así: los requisitos obligatorios son los de las cláusulas 4 a 10. Los controles del Anexo A son una lista de referencia que la organización compara con los controles que ha decidido aplicar a partir de su tratamiento de riesgos, para no olvidar ninguno necesario. Ningún control del Anexo A puede excluirse sin justificación, pero tampoco hay que aplicarlos todos si el riesgo no lo exige.
3. Cambios en las cláusulas 4 a 10
Qué cambia respecto a 2013
Los cambios en los requisitos del sistema de gestión son moderados pero relevantes para la auditoría. Revíselos uno por uno si migra un SGSI antiguo o si reutiliza documentación de otra organización.
| Cláusula | Cambio en la edición 2022 | Impacto práctico |
|---|---|---|
| 4.1 (Amd 1:2024) | La organización debe determinar si el cambio climático es una cuestión pertinente. | Debe quedar evidencia de la decisión, sea afirmativa o negativa. |
| 4.2 | Nuevo apartado c): determinar qué requisitos de las partes interesadas se van a abordar a través del SGSI. La Amd 1:2024 añade una nota sobre requisitos relacionados con el clima. | El registro de partes interesadas debe indicar qué requisitos se gestionan dentro del SGSI. |
| 4.4 | Se exige determinar los procesos necesarios y sus interacciones. | Mapa de procesos del SGSI. |
| 5.3 | Se precisa que roles y responsabilidades se comunican dentro de la organización. | Evidencias de comunicación de nombramientos. |
| 6.1.3 d) | Se aclara el contenido de la Declaración de Aplicabilidad: controles necesarios, justificación de su inclusión, si están implantados y justificación de las exclusiones. | Revisar la estructura de la SoA. |
| 6.2 | Los objetivos deben ser objeto de seguimiento y estar disponibles como información documentada. | Cuadro de objetivos con seguimiento periódico. |
| 6.3 (nueva) | Planificación de los cambios: los cambios en el SGSI se realizan de forma planificada. | Procedimiento o registro de cambios del SGSI. |
| 7.4 | Se simplifican los elementos de la comunicación (qué, cuándo, con quién y cómo). | Plan de comunicación. |
| 8.1 | Se exige establecer criterios para los procesos y controlar los procesos, productos o servicios suministrados externamente que sean pertinentes para el SGSI. | Criterios operativos y control de proveedores. |
| 9.1 | Los métodos de seguimiento y medición deben producir resultados comparables y reproducibles. | Fichas de indicadores con método definido. |
| 9.2 | Se divide en 9.2.1 (generalidades) y 9.2.2 (programa de auditoría interna). | Programa de auditoría explícito. |
| 9.3 | Se divide en 9.3.1, 9.3.2 (entradas) y 9.3.3 (resultados). Nueva entrada: cambios en las necesidades y expectativas de las partes interesadas. | Actualizar el modelo de acta de revisión. |
| 10 | Se invierte el orden: 10.1 Mejora continua y 10.2 No conformidad y acción correctiva. | Sin impacto material, solo de referencia. |
4. El nuevo Anexo A
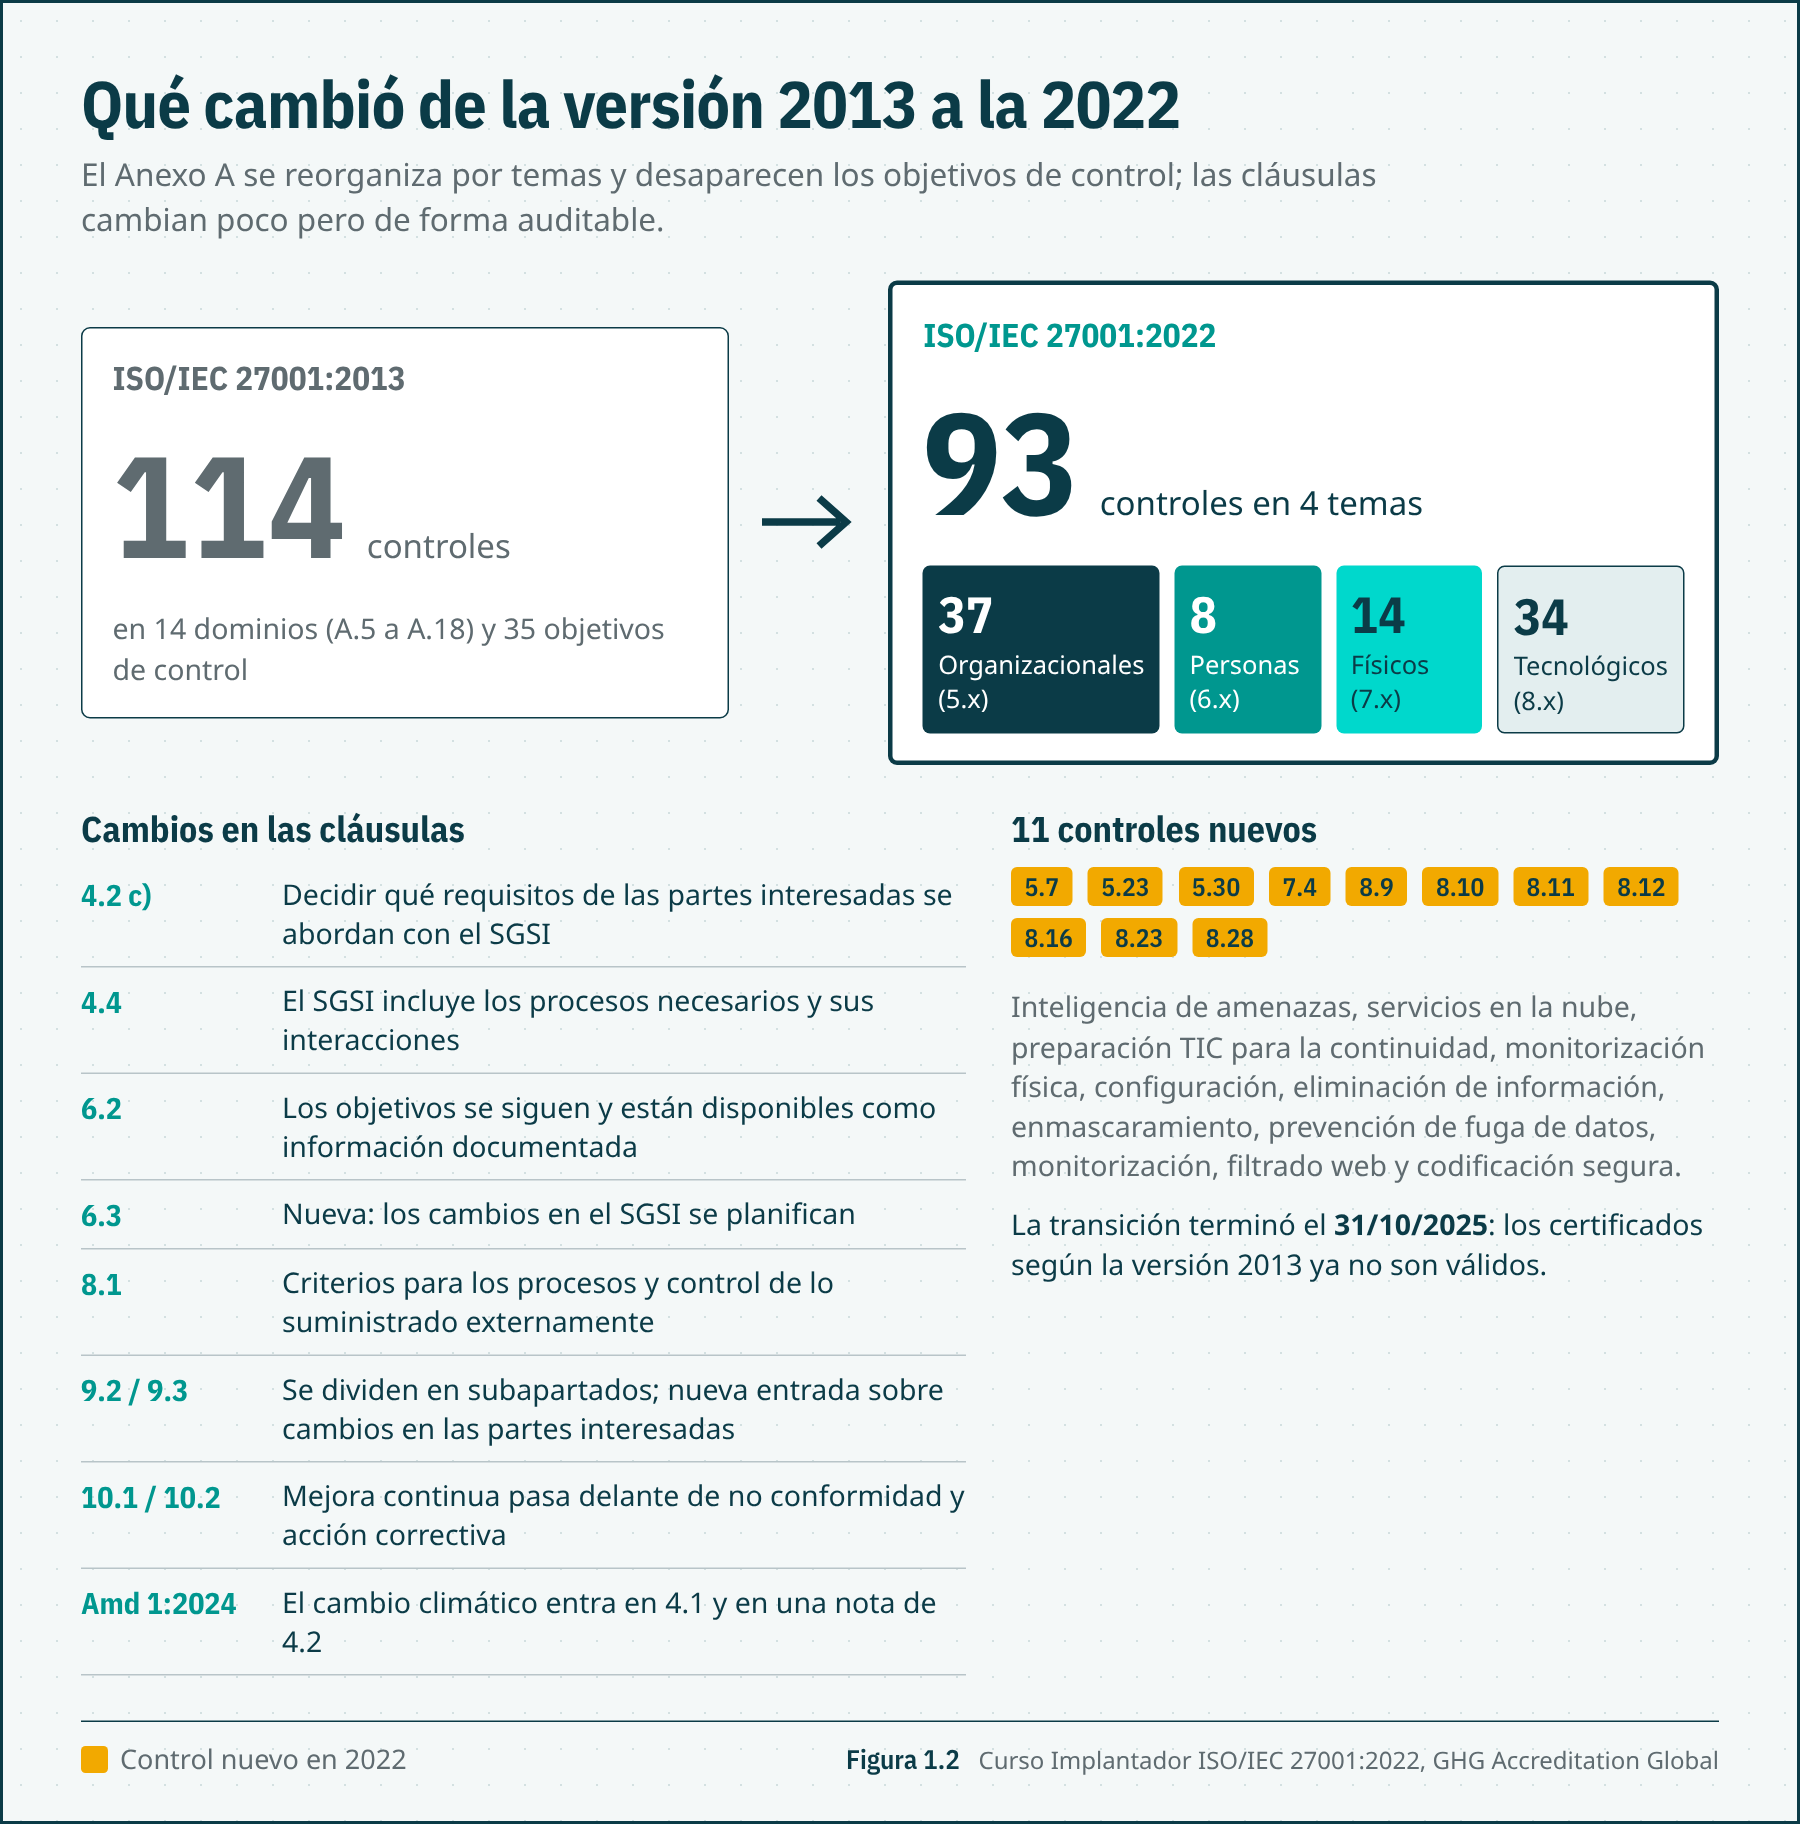
El cambio más visible está en los controles. Los 114 controles de la edición 2013 se han fusionado, reorganizado y ampliado hasta 93 controles agrupados en cuatro temas:
| Tema | Apartado | Nº de controles | Ejemplos |
|---|---|---|---|
| Controles organizacionales | 5 | 37 | Políticas, roles, inventario, control de acceso, proveedores, incidentes, continuidad, cumplimiento. |
| Controles de personas | 6 | 8 | Comprobación de antecedentes, concienciación, teletrabajo, notificación de eventos. |
| Controles físicos | 7 | 14 | Perímetros, entradas, puesto despejado, soportes, mantenimiento. |
| Controles tecnológicos | 8 | 34 | Dispositivos finales, autenticación, vulnerabilidades, copias, registros, redes, criptografía, desarrollo seguro. |
Los 11 controles nuevos son:
| Control | Título | Idea principal |
|---|---|---|
| 5.7 | Inteligencia de amenazas | Recopilar y analizar información sobre amenazas para anticiparse. |
| 5.23 | Seguridad de la información para el uso de servicios en la nube | Gestionar la adquisición, uso y salida de servicios cloud. |
| 5.30 | Preparación de las TIC para la continuidad del negocio | Que las TIC puedan recuperarse según los objetivos de continuidad. |
| 7.4 | Monitorización de la seguridad física | Vigilancia continua de instalaciones frente a accesos no autorizados. |
| 8.9 | Gestión de la configuración | Configuraciones seguras definidas, documentadas y controladas. |
| 8.10 | Eliminación de la información | Borrar la información cuando ya no sea necesaria. |
| 8.11 | Enmascaramiento de datos | Seudonimizar, anonimizar u ocultar datos según el riesgo y la ley. |
| 8.12 | Prevención de fuga de datos | Medidas para detectar y evitar la extracción no autorizada de información. |
| 8.16 | Actividades de seguimiento (monitorización) | Vigilar redes, sistemas y aplicaciones para detectar comportamientos anómalos. |
| 8.23 | Filtrado web | Controlar el acceso a sitios web externos para reducir la exposición a contenido malicioso. |
| 8.28 | Codificación segura | Aplicar principios de programación segura en el desarrollo de software. |
Los atributos de los controles
La ISO/IEC 27002:2022 asigna a cada control cinco tipos de atributos que permiten filtrarlos y ordenarlos según distintas vistas: tipo de control (preventivo, detectivo, correctivo), propiedades de seguridad (confidencialidad, integridad, disponibilidad), conceptos de ciberseguridad (identificar, proteger, detectar, responder, recuperar), capacidades operativas (por ejemplo, gestión de activos, gestión de identidades y accesos, gestión de amenazas y vulnerabilidades) y dominios de seguridad (gobernanza y ecosistema, protección, defensa, resiliencia). Los atributos no son obligatorios, pero resultan muy útiles para relacionar el SGSI con otros marcos como el NIST CSF.
5. Cambio climático: la Modificación 1:2024
En 2024 ISO publicó una modificación común a numerosas normas de sistemas de gestión para incorporar el cambio climático. En la ISO/IEC 27001 añade dos elementos a la cláusula 4: en 4.1, la organización debe determinar si el cambio climático es una cuestión pertinente para su SGSI; en 4.2, una nota recuerda que las partes interesadas pertinentes pueden tener requisitos relacionados con el cambio climático.
No se exige ninguna medida ambiental concreta. Lo que se exige es analizarlo y dejar constancia. Para un SGSI la conexión suele estar en la disponibilidad: fenómenos meteorológicos extremos que afectan a centros de datos, suministro eléctrico o refrigeración; dependencia de proveedores en zonas expuestas; requisitos de clientes sobre sostenibilidad de los servicios TIC. Lo verá en detalle en el módulo 2.
Caso Nubia Servicios Digitales
Nubia había descargado de Internet un paquete de plantillas «ISO 27001» de 2016. Al revisarlo con la tabla anterior descubre que su Declaración de Aplicabilidad tenía 114 controles organizados por dominios A.5–A.18, que no existía ningún procedimiento para planificar cambios del SGSI (6.3) y que el modelo de acta de revisión por la dirección no recogía los cambios en las expectativas de las partes interesadas. Decide no reutilizar ese paquete y construir la documentación sobre la edición 2022.
Ideas clave
- La edición vigente es ISO/IEC 27001:2022 (UNE-EN ISO/IEC 27001:2023) con su Modificación 1:2024. La transición terminó el 31/10/2025.
- Los requisitos obligatorios están en las cláusulas 4 a 10; el Anexo A es una referencia para la selección de controles y la SoA.
- Cambios clave en el sistema: 4.2 c), 4.4 procesos, 6.3 planificación de cambios, 9.2.2 programa de auditoría y nuevas entradas en 9.3.
- El Anexo A pasa a 93 controles en 4 temas, con 11 controles nuevos y atributos en la ISO/IEC 27002.
- El cambio climático debe valorarse expresamente en el análisis de contexto y de partes interesadas.