Objetivos de aprendizaje
- Planificar la implantación de un SGSI como un proyecto con fases, entregables y responsables.
- Realizar un análisis diferencial (gap analysis) frente a ISO/IEC 27001:2022.
- Estimar plazos y recursos de forma realista y obtener el compromiso formal de la Dirección.
- Evitar los errores más habituales en proyectos de implantación.
1. Implantar un SGSI es un proyecto… que se convierte en un proceso
La primera implantación de un SGSI tiene principio y fin: es un proyecto. Pero su objetivo es dejar en marcha un sistema que funcione de forma permanente, es decir, un proceso recurrente de gestión. Esto condiciona el enfoque: no basta con «tener los documentos» el día de la auditoría; hay que demostrar que el sistema ya opera (evaluación de riesgos aprobada, indicadores con datos, auditoría interna realizada, revisión por la dirección celebrada y acciones correctivas en curso).
2. Fases recomendadas
| Fase | Actividades principales | Entregables | Cláusulas |
|---|---|---|---|
| 0. Lanzamiento | Decisión de la Dirección, designación del responsable del proyecto, presupuesto, equipo, comunicación inicial. | Acta de lanzamiento y compromiso de la Dirección. | 5.1 |
| 1. Diagnóstico | Análisis diferencial de cláusulas y controles; inventario preliminar de documentación y controles existentes. | Informe de análisis diferencial y plan de proyecto detallado. | Todas |
| 2. Contexto y liderazgo | Cuestiones internas y externas, partes interesadas, alcance, política, roles y comité. | Análisis de contexto, registro de partes interesadas, alcance, política, nombramientos. | 4, 5 |
| 3. Riesgos | Metodología, inventario de activos, evaluación de riesgos, tratamiento, SoA, aceptación del riesgo residual. | Metodología, inventario, evaluación, plan de tratamiento, SoA, acta de aceptación. | 6.1, 8.2, 8.3 |
| 4. Implantación de controles | Políticas temáticas, procedimientos, medidas técnicas, formación y concienciación. | Políticas y procedimientos, evidencias de implantación, registros de formación. | 6.2, 7, 8.1, Anexo A |
| 5. Operación y medición | Puesta en marcha, recogida de indicadores, gestión de incidentes y cambios. | Cuadro de mando con datos, registros de operación. | 8, 9.1 |
| 6. Verificación | Auditoría interna completa, revisión por la dirección, acciones correctivas. | Informe de auditoría, acta de revisión, registro de NC. | 9.2, 9.3, 10 |
| 7. Certificación | Selección de entidad acreditada, auditoría de etapa 1 y etapa 2, cierre de hallazgos. | Plan de acciones, certificado. | — |
Como orientación, una pyme de 50–100 personas con cierta madurez TIC suele necesitar entre 6 y 12 meses desde el lanzamiento hasta estar preparada para la certificación. Lo que más alarga el proyecto no es redactar documentos, sino implantar medidas técnicas pendientes (por ejemplo, gestión de vulnerabilidades o registros centralizados) y acumular al menos unos meses de operación con evidencias.
3. El análisis diferencial (gap analysis)
El análisis diferencial compara la situación actual con los requisitos de la norma para saber cuánto camino queda y dónde. Se recomienda hacerlo en dos bloques:
- Cláusulas 4 a 10: para cada requisito, ¿existe? ¿está documentado cuando la norma lo exige? ¿se aplica y hay evidencias?
- Controles del Anexo A: para cada uno de los 93 controles, ¿qué se hace hoy? ¿con qué grado de madurez?
Escala de madurez
Para que el resultado sea comparable a lo largo del tiempo conviene usar una escala sencilla y definida de antemano, por ejemplo:
| Nivel | Descripción |
|---|---|
| 0 – Inexistente | No se hace nada. |
| 1 – Inicial | Se hace de forma puntual, dependiendo de personas concretas. |
| 2 – Repetible | Se hace de forma habitual pero sin documentar ni medir. |
| 3 – Definido | Está documentado, aprobado y se aplica de forma consistente. |
| 4 – Gestionado | Además, se mide y se revisa su eficacia. |
| 5 – Optimizado | Se mejora de forma continua a partir de los datos. |
Para superar una auditoría de certificación, los requisitos de las cláusulas 4 a 10 y los controles aplicables deben situarse, como mínimo, en el nivel 3, y los requisitos de seguimiento y medición deben empezar a mostrar el nivel 4.
Cómo realizarlo
- Reúna la documentación existente: políticas, procedimientos, contratos, configuraciones, informes de auditorías previas (ENS, RGPD, pentest).
- Entreviste a los responsables clave: Dirección, sistemas, desarrollo, RR. HH., compras, protección de datos.
- Compruebe evidencias en lugar de fiarse solo de lo que se declara («¿me lo puede enseñar?»).
- Valore cada requisito y control, anote la evidencia y la acción necesaria.
- Resuma los resultados por cláusula y por tema de controles y priorice.
4. Del diagnóstico al plan de proyecto
Las brechas detectadas se transforman en tareas del plan de proyecto. Un buen plan incluye, para cada tarea: fase, descripción, responsable, fecha de inicio y fin, dependencia, entregable, estado y porcentaje de avance. Algunas reglas útiles:
- Priorice primero los requisitos estructurales (alcance, política, metodología de riesgos), porque condicionan todo lo demás.
- Implante los controles en el orden que marque el plan de tratamiento de riesgos, no por orden de numeración del Anexo A.
- Reserve tiempo para que el sistema opere antes de la auditoría interna (al menos 2–3 meses de registros).
- Planifique la carga real de las personas implicadas: el SGSI se implanta con quienes ya tienen su trabajo diario.
- Revise el plan en cada reunión del comité y comunique los avances.
5. Compromiso de la Dirección desde el primer día
La cláusula 5.1 exige que la alta dirección demuestre liderazgo y compromiso. En la práctica, el proyecto debe arrancar con una decisión formal: un acta de lanzamiento que recoja los motivos, el alcance preliminar, el responsable del proyecto, el presupuesto, los plazos objetivo y el compromiso de proporcionar recursos. Este documento es además una primera evidencia para la auditoría.
6. Errores frecuentes
- Delegar todo en una consultora externa: los documentos llegan, pero nadie en la organización los entiende ni los aplica.
- Alcance demasiado amplio para el primer ciclo, o tan reducido que no aporta valor ni cubre lo que piden los clientes.
- Empezar por los 93 controles en lugar de por el contexto y los riesgos.
- Copiar plantillas sin adaptarlas: la auditoría detecta enseguida políticas que no se corresponden con la realidad.
- Llegar a la certificación sin auditoría interna completa ni revisión por la dirección.
Caso Nubia Servicios Digitales
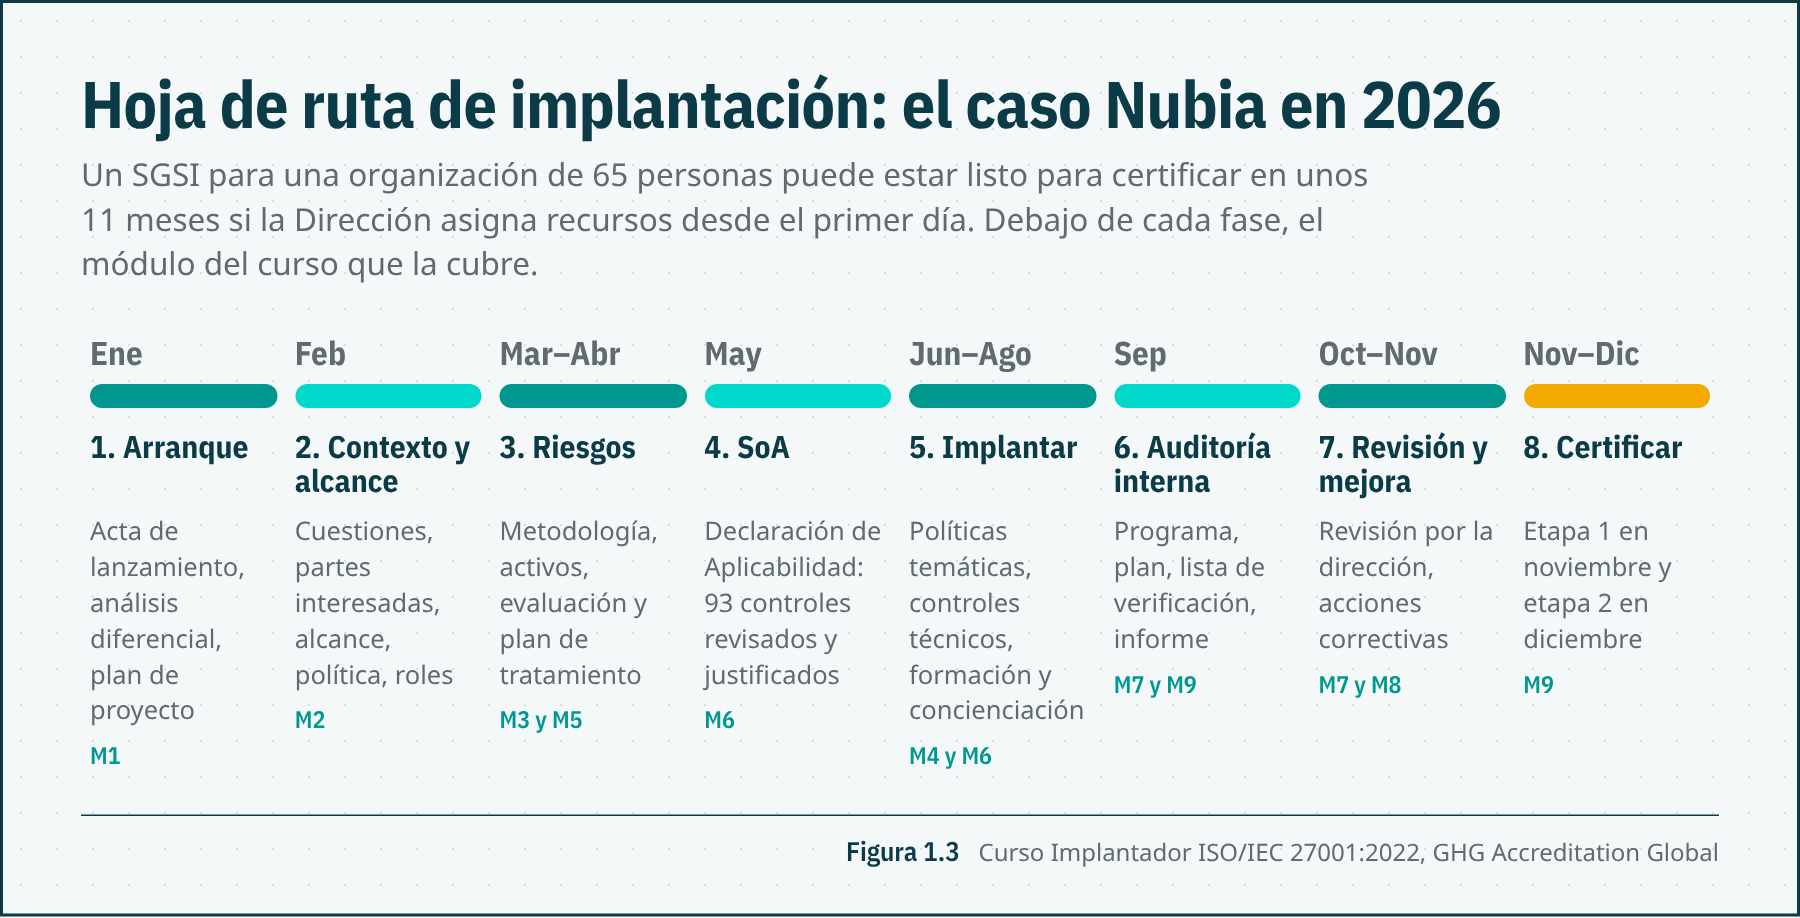
Nubia realiza el análisis diferencial en dos semanas. Resultados resumidos: cláusulas 4 a 10 con madurez media de 1,2 (no hay política formal, ni metodología de riesgos, ni auditoría interna); controles tecnológicos con madurez media de 2,4 (doble factor, copias y antivirus implantados, pero sin gestión formal de vulnerabilidades ni revisión de registros). Con estos datos, el responsable del proyecto elabora un plan de 11 meses (enero a noviembre de 2026) con objetivo de auditoría de etapa 1 en noviembre y etapa 2 en diciembre, y la Dirección firma el acta de lanzamiento con un presupuesto para herramientas y 0,5 personas a jornada completa durante el proyecto.
Plantillas de esta lección
- GHG-27K-M1-01 Análisis diferencial ISO/IEC 27001:2022 (Excel): cláusulas 4–10 y 93 controles con escala de madurez y resumen automático.
- GHG-27K-M1-02 Plan de proyecto de implantación del SGSI (Excel).
- GHG-27K-M1-03 Acta de lanzamiento del proyecto SGSI y compromiso de la Dirección (Word).
Encontrará las plantillas en la pestaña de archivos de esta lección.
Ideas clave
- La implantación es un proyecto cuyo resultado debe ser un proceso de gestión que ya funciona.
- El análisis diferencial, con una escala de madurez definida, es el punto de partida del plan.
- Primero contexto, alcance, política y riesgos; después los controles según el plan de tratamiento.
- Hay que reservar tiempo de operación real antes de la auditoría interna y la certificación.
- El compromiso de la Dirección se formaliza desde el inicio con un acta de lanzamiento.